Starý dokument a chybějící údaje o certifikátu: vlastní CRL a vlastní důvěryhodné certifikáty
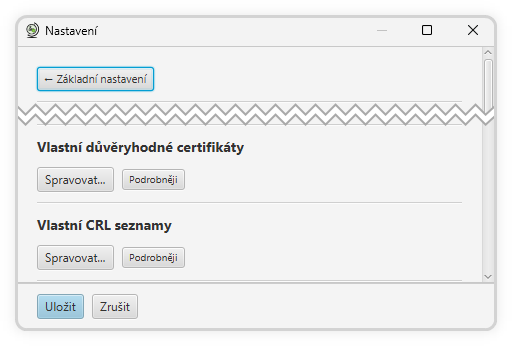
Aby aplikace mohla podpis prohlásit za platný, potřebuje dvě věci: věřit vydavateli certifikátu a znát stav certifikátu (zda nebyl zneplatněn, tzv. revokován). Obojí běžně získá sama: důvěru z evropských důvěryhodných seznamů, stav certifikátu z dokumentu nebo ze sítě. U starších dokumentů ale může něco chybět. Pro takové případy má aplikace dvě vlastní zásoby: vlastní seznamy CRL a vlastní důvěryhodné certifikáty. Obě najdete v Nastavení pod „Pokročilé nastavení…“.
Vlastní seznamy CRL: když chybí údaje o stavu certifikátu
Seznam CRL je seznam zneplatněných certifikátů, který vydavatel pravidelně zveřejňuje. U starých certifikátů ho ale vydavatel už zveřejňovat nemusí, nebo jsou dnes k dispozici jen novější seznamy, které o potřebné době nic neříkají. Analýza pak hlásí třeba neznámý stav revokace nebo revokační informace, které nelze využít. Mezi radami pro zkušenější často stojí, že použitelný seznam CRL z vhodné doby lze vložit do úložiště vlastních CRL seznamů.
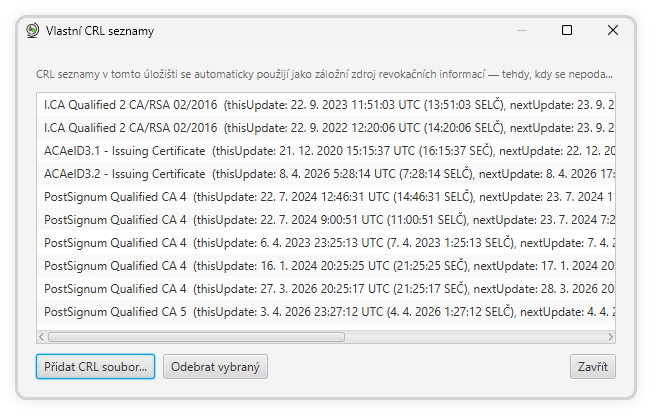
Jak na to: v části „Vlastní CRL seznamy“ klikněte na „Spravovat...“ a pak na „Přidat CRL soubor...“. Dokument pak ověřte znovu, nejsnáze tlačítkem ↺.
Vlastní úložiště je záložní zdroj. Aplikace po něm sáhne jen tehdy, když potřebný údaj nezíská obvyklou cestou. Ze seznamů od téhož vydavatele si sama vybere ten, který o certifikátu k rozhodnému okamžiku skutečně vypovídá.
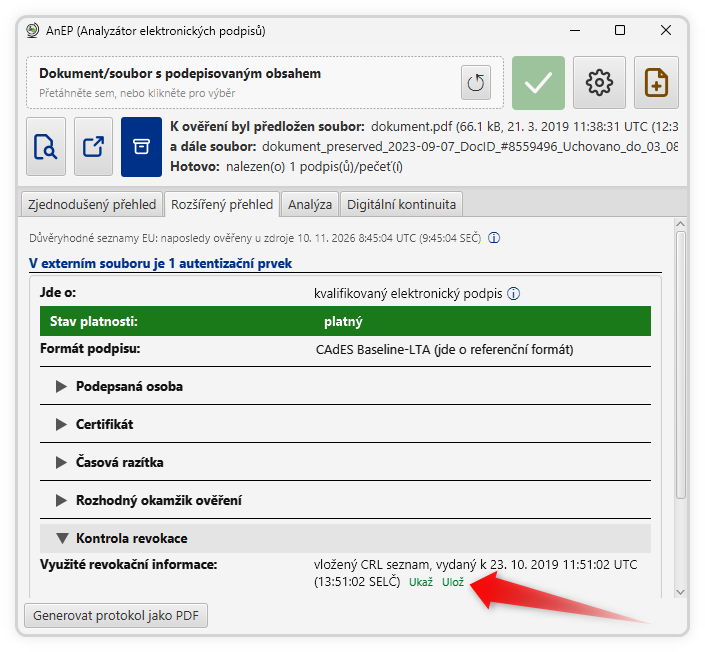
Kde seznam CRL vzít? Nejlépe včas: v záložce Analýza, v bloku Průběh ověřování, je Podrobný výčet revokačních informací a u každé z nich odkazy „Ukaž“ a „Ulož“. CRL seznam, který je dnes ke stažení, si tak můžete uložit pro budoucí ověřování.
Starší CRL seznamy obvykle zpřístupňují samy certifikační autority.
Vlastní důvěryhodné certifikáty: když vydavatel není v evropských seznamech
Evropské důvěryhodné seznamy obsahují jen poskytovatele kvalifikovaných služeb. Podpis založený na certifikátu od jiného vydavatele (třeba od interní firemní autority, z komerční linky tuzemské autority nebo od podepisovací služby) aplikace nezná. Analýza pak hlásí neznámý certifikát nebo nedůvěryhodné časové razítko.
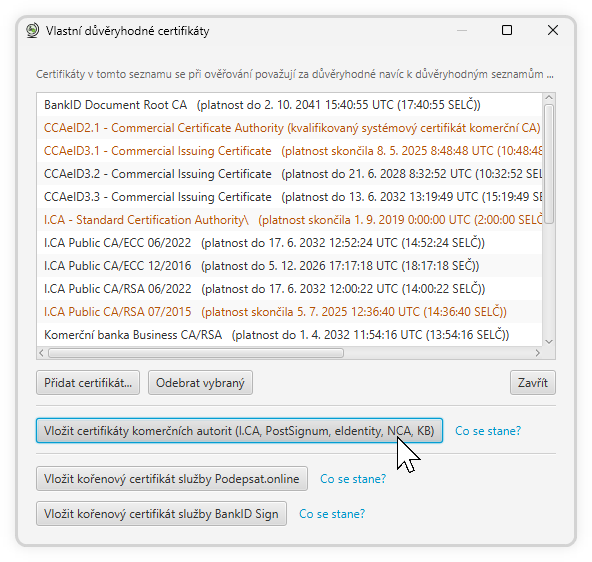
Pokud danému vydavateli důvěřujete, můžete jeho certifikát vložit do vlastního úložiště: v části „Vlastní důvěryhodné certifikáty“ klikněte na „Spravovat...“ a pak na „Přidat certifikát...“. Každý vložený certifikát aplikace považuje za tzv. kotvu důvěry.
- Tlačítkem Vložit certifikáty komerčních autorit (I.CA, PostSignum, eIdentity, NCA, KB) přidáte naráz vydávající autority tuzemských komerčních linek.
- Certifikáty podepisovacích služeb Podepsat.online a BankID Sign se vkládají zvlášť (viz tip Jak ověřovat zaručené elektronické podpisy?).
- V expertním módu nabídne záložka Detailní rozbor u nedůvěryhodného kořenového certifikátu přímo odkaz „Přidat do důvěryhodných“.
Na co pamatovat
- Vlastní zásoby na rozdíl od ústupků neplatí jen na jedno ověření. Zůstávají, dokud je neodeberete.
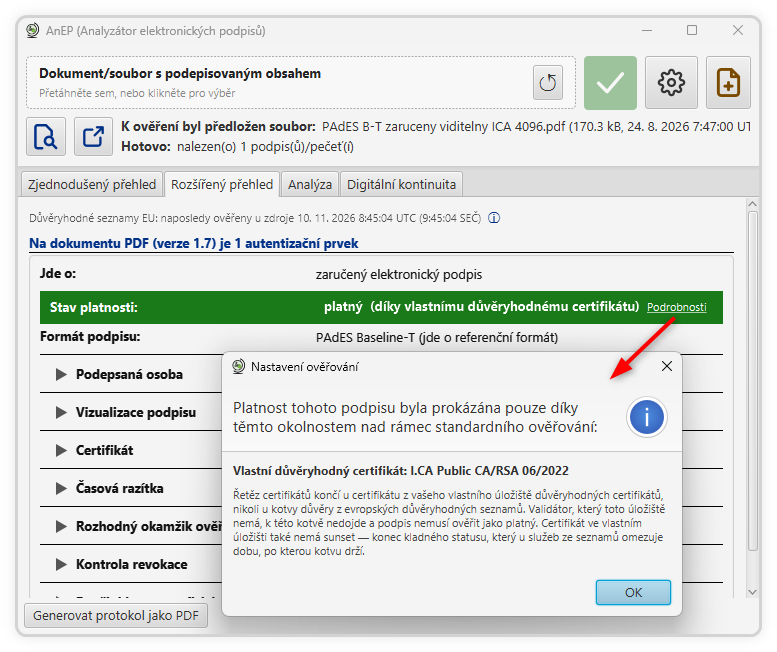
- Pokud výsledek stojí na vlastní zásobě, aplikace to vždy řekne. V Rozšířeném přehledu je u verdiktu dovětek „(díky vlastnímu CRL)“ nebo „(díky vlastnímu důvěryhodnému certifikátu)“. Jiný validátor tyto podklady mít nemusí a může dojít k jinému závěru.
- Když dokument uchováte, zapíše aplikace do něj i podklady z vlastních zásob, na kterých závěr stál. Uchovaný dokument je tak ponese s sebou a nebude na vašem úložišti závislý.