Vizualizace jako prostý elektronický podpis od služby DigiSign
Služba DigiSign je platformou, resp. službou pro vzdálené podepisování. Svým uživatelům nabízí možnost vytvářet různé druhy elektronických podpisů, včetně těch uznávaných a kvalifikovaných - v závislosti na tom, jakou úroveň služby si uživatel vybere (a zaplatí). V nejjednodušším případě jde o prosté elektronické podpisy v podobě obrázku, který je na podepisovaný dokument umístěn jako vizualizace uznávané elektronické pečeti samotné služby DigiSign.
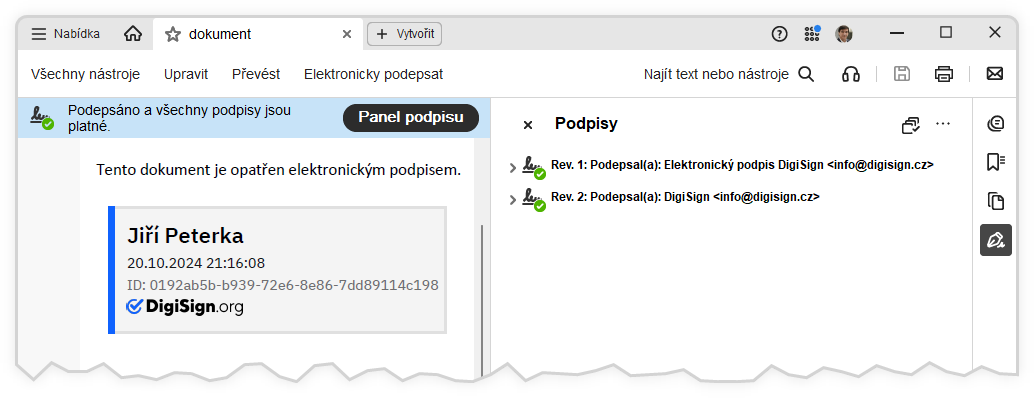
Jak taková vizualizace pečeti vypadá v programu Adobe Acrobat Reader, ukazuje následující obrázek. Jak je z něj patrné, na dokumentu jsou dvě uznávané pečeti služby DigiSign: vizualizace má pouze první z nich, a právě její vizualizace by měla být prostým elektronickým podpisem uživatele služby. Druhá pečeť vizualizaci nemá, a je k dokumentu přidávána v okamžiku stahování PDF dokumentu z úložiště v rámci služby DigiSign.
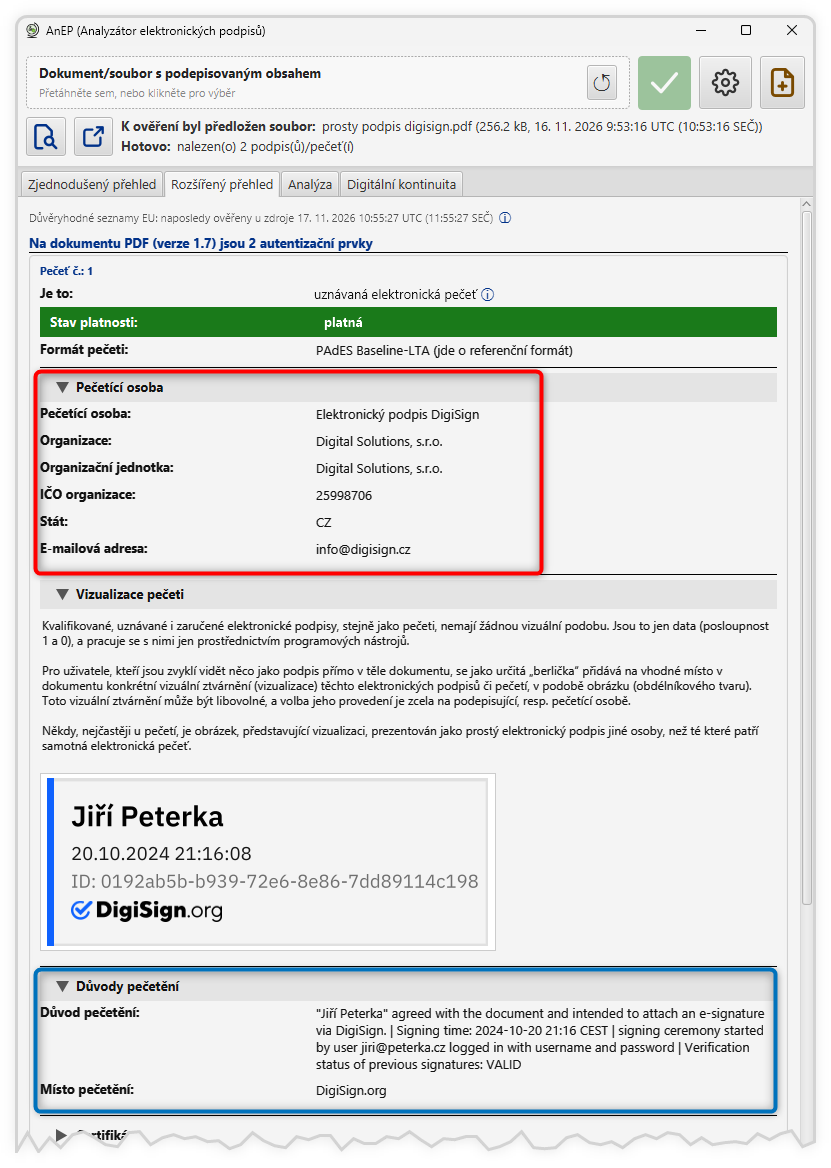
Následující obrázek ukazuje detail první pečeti služby DigiSign v Rozšířeném přehledu aplikace AnEP: v červeném rámečku jsou údaje o tom, komu patří uznávaná elektronická pečeť - službě DigiSign. Následuje samotná vizualizace této pečeti. V modrém rámečku pak jsou důvody pečeti: zde konkrétně jde o údaje týkající se uživatele služby a popisující jeho interakci se službou při vzniku podpisu: kdy a jak se ke službě přihlásil.
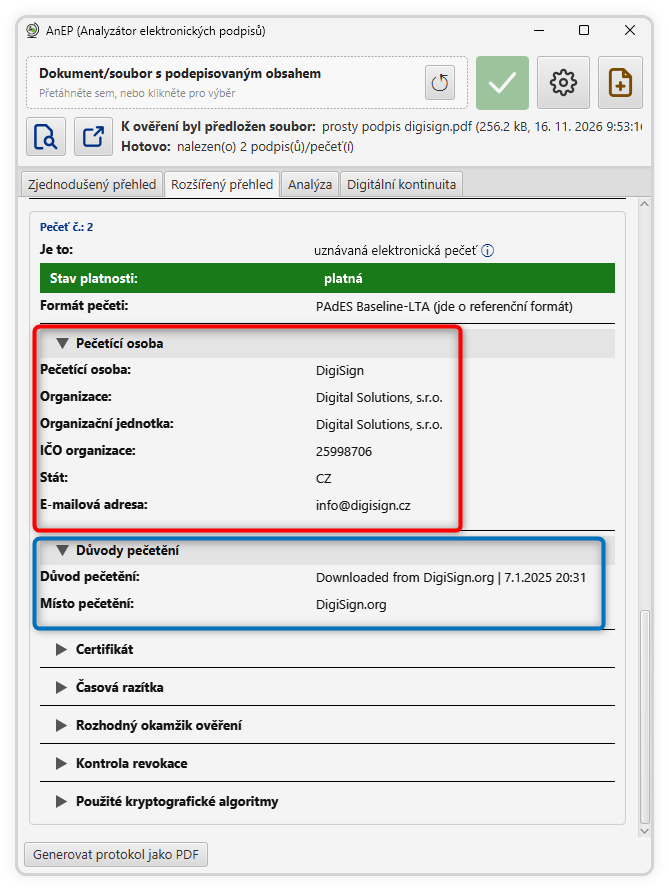
To druhá pečeť vizualizaci nemá. Má ale vyplněné důvody pečetění, které vypovídají o tom, že jde o pečeť připojovanou v okamžiku stahování dokumentu z úložiště v rámci služby DigiSign.
Aby mohl být takovýto prostý elektronický podpis uživatele akceptován příjemcem dokumentu (spoléhající se osobou), je důležité vědět alespoň to, jak a s jakou spolehlivostí služba zjišťovala a ověřovala identitu svého uživatele. Například zda se za něj nevydával někdo jiný.
Takovéto informace je možné zjistit z doprovodného dokumentu ("audit-logu"), který je možné od služby získat, a který popisuje jak podepisování probíhalo.
neovereny-podpis-audit-log.pdf
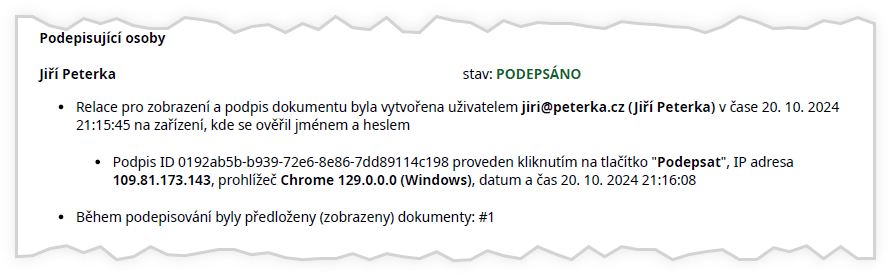
Relevantní část ukazuje následující obrázek, ze kterého plyne, že uživatel se přihlásil jménem a heslem - a podpis provedl pouhým kliknutím na tlačítko, aniž by jeho identita byla jakkoli ověřována. Zaznamenána je (dynamicky přidělovaná) IP adresa uživatele
Za pozornost stojí i to, jak dopadne autorizovaná konverze právě podpisovaného dokumentu. Ke konverzi na CzechPOINTu byl předložen 16.11.2026 v původní verzi, tj. bez přidaných časových razítek (protože původní verze je bez časového razítka a certifikátu pečetí končí platnost 5. 3. 2027).
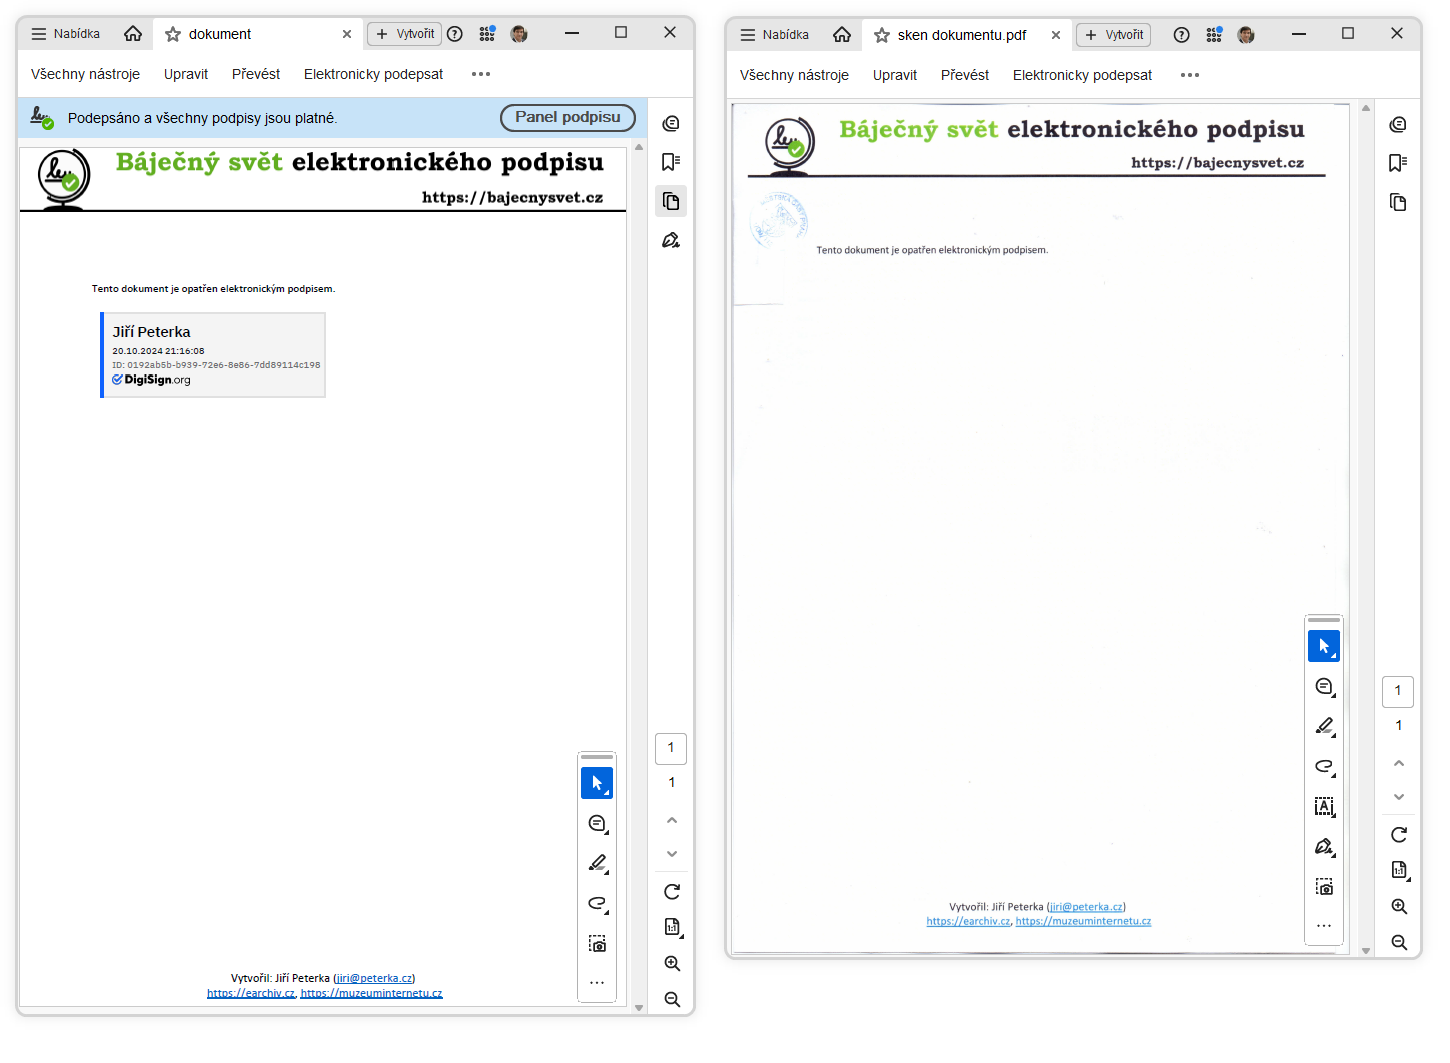
Výsledkem autorizované konverze elektronického originálu (na obrázku vlevo) je listinný dokument na následujícím obrázku vpravo. Jak je ihned patrné, vizualizace první pečeti, která má být prostým elektronickým podpisem uživatele služby, při autorizované konverzi zmizela.
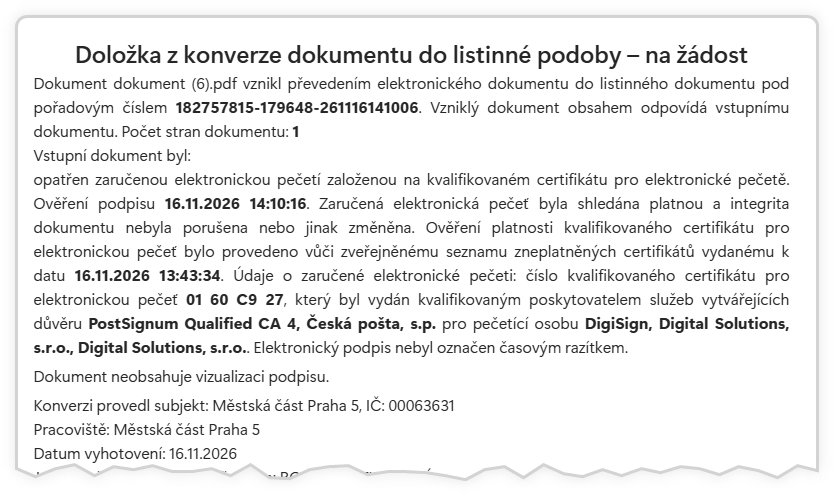
Pokud jde o doložku autorizované konverze, v té je uvedena jen jedna místo dvou pečetí. Ze zmínky o tom, že pečeť nemá vizualizaci, lze soudit že se jedná o druhou ze dvou pečetí na dokumentu - a že první z nich CzechPOINT nevidí, resp. ignoruje.
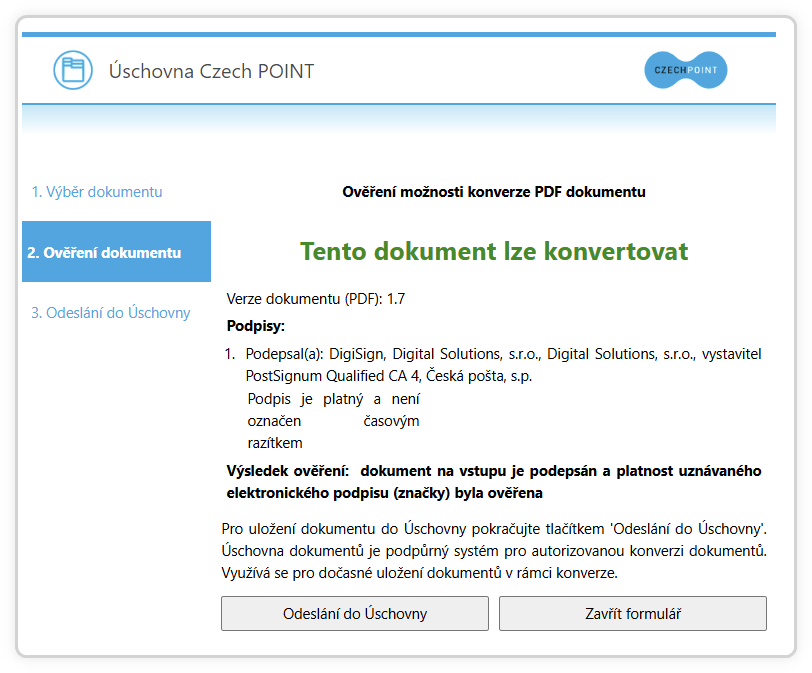
To, že CzechPOINT "vidí" jen jednu ze dvou uznávaných pečetí na dokumentu, signalizuje i při vkládání dokumentu do úschovny, pro následné předložení ke konverzi na přepážce CzechPOINTu, viz další obrázek.
Kromě absence vizualizace, která by měla být prostým elektronickým podpisem konkrétní osoby (uživatele služby) ještě v doložce autorizované konverze zcela schází jakákoli zmínka o důvodech pečeti, které také identifikují uživatele služby, o jehož podpis by se mělo jednat. Jinými slovy: při autorizované konverzi zcela zmizela jakákoli stopa po tom, že na dokumentu měl být nějaký prostý elektronický podpis. I to, komu by měl patřit. Přesto by obě podoby dokumentu (tj. původní elektronická i z konverze vzešlá listinná) měly mít stejné právní účinky
.